

Внимание
Мы работаем в штатном режиме. Наши склады готовы поставлять оборудование клиентам из Российской Федерации несмотря на санкционные запреты ЕС и США. Оборудование в РФ ввозится легально благодаря новому законодательству с параллельным импортом. Звоните и уточняйте! Информация актуальна на 08.11.26В связи с участившимися случаями недобросовестной конкуренции обращаем ваше внимание, что мы не передаем персональные данные третьим лицам


Поиск по сайту


Оборудование Код безопасности


146
Наличие по запросу
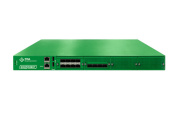

Межсетевой экран Континент 4 IPC-3000F — это высокопроизводительное отечественное решение для комплексной защиты корпоративных сетей. Устройство обеспечивает централизованное управление сетевыми процессами, защиту периметра сети и организацию VPN между филиалами, сочетая гибкость настройки с многослойными механизмами безопасности. Континент 4 IPC-3000F поддерживает кластеризацию, синхронизацию конфигураций, мониторинг трафика и процессов в реальном времени, а также экспорт событий в SIEM-системы, обеспечивая высокий уровень контроля и устойчивость корпоративной инфраструктуры к киберугрозам.
Наличие по запросу
Наличие по запросу
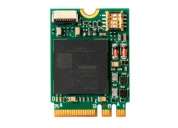
ПАК Соболь 4 M.2 A-E — это российский программно-аппаратный комплекс защиты конечных устройств, сертифицированный ФСБ, Минобороны и ФСТЭК. Комплекс обеспечивает многоуровневую защиту серверов и рабочих станций, предотвращая несанкционированный доступ к личным данным и сведениям государственной тайны. В компактном форм-факторе M.2 A-E он поддерживает широкий спектр идентификаторов, USB-ключей и смарт-карт, включая iButton, eToken, Rutoken, JaCarta и Guardant-ID, а также подключение внешних и внутренних считывателей через адаптер. ПАК Соболь 4 M.2 A-E обеспечивает усиленную аутентификацию, контроль и защиту критически важных приложений и процессов, делая его эффективным решением для государственных, финансовых и корпоративных инфраструктур.
Наличие по запросу
Наличие по запросу
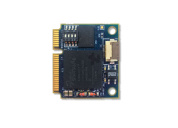
ПАК Соболь 4 Mini PCI Express Half Size — это российский программно-аппаратный комплекс защиты конечных устройств, сертифицированный ФСБ, Минобороны и ФСТЭК. Комплекс обеспечивает многоуровневую защиту серверов и рабочих станций, предотвращая несанкционированный доступ к критически важным данным и сведениям государственной тайны. Выполненный в компактном форм-факторе Mini PCI Express Half Size, он совместим с Secret Net Studio, Secret Net и Secret Net LSP, поддерживает широкий спектр идентификаторов, USB-ключей и смарт-карт, обеспечивая усиленную аутентификацию, контроль и защиту приложений, что делает решение эффективным для государственных, финансовых и корпоративных инфраструктур.
Наличие по запросу
Наличие по запросу
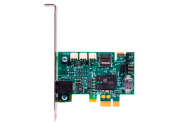
ПАК Соболь 4 PCI Express — это российский программно-аппаратный комплекс защиты конечных устройств, сертифицированный ФСБ, Минобороны и ФСТЭК. Решение обеспечивает многоуровневую защиту серверов и рабочих станций, предотвращая несанкционированный доступ к данным, включая сведения государственной тайны. Комплекс совместим с Secret Net Studio, Secret Net и Secret Net LSP, поддерживает различные идентификаторы, USB-ключи и смарт-карты, обеспечивая усиленную аутентификацию и контроль критически важных приложений, что делает его эффективным инструментом для государственных, финансовых и корпоративных инфраструктур.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-50M — это отечественный центр управления сетью базового уровня, сертифицированный ФСБ и ФСТЭК России. Устройство обеспечивает централизованное управление детекторами атак Континент СОВ и Континент СОА, контроль сетевых событий, мониторинг и экспорт данных в SIEM. Компактный форм-фактор Mini-ITX и наличие 4 портов 1000BASE-T RJ45 и 1x 1G SFP позволяют легко внедрять IPC-50M в небольших филиалах и распределённых сетях. Система поддерживает управление до 20 детекторами каждого типа, обеспечивая эффективное администрирование, защиту корпоративной инфраструктуры и соответствие российским стандартам информационной безопасности.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-50 — это отечественный детектор атак базового уровня, сертифицированный ФСБ и ФСТЭК России. Устройство обеспечивает эффективное обнаружение и предотвращение сетевых вторжений, контроль трафика и анализ сетевых событий. Компактный форм-фактор Mini-ITX и наличие 4 портов 1000BASE-T RJ45 и 1x 1G SFP позволяют легко интегрировать IPC-50 в небольшие филиалы и распределённые сети. Система поддерживает функции IDS до 700 Мбит/с и IPS до 150 Мбит/с, интегрируется с центром управления Континент СОВ/СОА, обеспечивает экспорт событий в SIEM и централизованный мониторинг, гарантируя надёжную защиту корпоративной инфраструктуры и соответствие российским стандартам информационной безопасности.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-500M — это отечественный центр управления сетью и детекторами атак, сертифицированный ФСТЭК и ФСБ России и полностью соответствующий требованиям ГОСТ. Платформа обеспечивает централизованное управление до 40 детекторов Континент СОВ и до 40 Континент СОА, сбор и анализ событий безопасности в реальном времени, контроль состояния сети и интеграцию с SIEM-системами для комплексного мониторинга. Компактный форм-фактор 1U и наличие шести портов 1000BASE-T RJ45 позволяют удобно размещать устройство в серверных стойках и интегрировать его в корпоративную инфраструктуру. IPC-500M сочетает высокую надежность, стабильность и гибкость настройки, обеспечивая эффективное администрирование распределённой системы защиты и своевременное реагирование на инциденты информационной безопасности.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-500M — это отечественный центр управления сетью и детекторами атак, сертифицированный ФСТЭК и ФСБ России, обеспечивающий надежную защиту корпоративной инфраструктуры. Платформа позволяет централизованно контролировать до 40 детекторов Континент СОВ и до 40 Континент СОА, вести сбор и анализ событий безопасности в реальном времени, а также интегрироваться с SIEM-системами для комплексного мониторинга. Компактный форм-фактор 1U обеспечивает удобство установки в серверные стойки, а высокая надежность и гибкость настройки делают IPC-500M эффективным инструментом для организации масштабируемой и управляемой системы сетевой безопасности.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-500F — высоконадежный детектор атак средней производительности для корпоративных сетей. Обеспечивает обнаружение вторжений до 800 Мбит/с, предотвращение атак до 350 Мбит/с, гибкую интеграцию в инфраструктуру и централизованное управление событиями безопасности.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-3000FM — высокопроизводительное решение корпоративного уровня для централизованного управления системами обнаружения и предотвращения атак в рамках платформы Континент. Устройство объединяет, контролирует и координирует работу детекторов атак в распределённых сетевых инфраструктурах, обеспечивая высокий уровень защиты корпоративных и ведомственных сетей. IPC-3000FM поддерживает до 150 детекторов, централизованно управляет их политиками и конфигурациями, интегрируется с SIEM-системами и другими средствами анализа событий безопасности.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-1000FM — отечественное высокопроизводительное решение для централизованного управления сетевой безопасностью и координации работы детекторов атак. Платформа объединяет функции центра управления сетью (ЦУС) и подсистем Континент СОВ/СОА, обеспечивая мониторинг, анализ и оперативное реагирование на угрозы в корпоративных сетях. IPC-1000FM поддерживает до 100 детекторов атак, централизованно управляет их политиками и конфигурациями, интегрируется с SIEM-системами и позволяет автоматизировать реагирование на инциденты.
Наличие по запросу
Наличие по запросу

Система обнаружения вторжений Континент СОВ/СОА IPC-1000NF2 — современное отечественное решение для комплексного управления сетевой безопасностью и мониторинга корпоративных инфраструктур. Платформа сочетает функции центра управления сетью (ЦУС) и IDS/IPS, обеспечивая обнаружение и предотвращение атак в режиме реального времени, централизованное управление политиками безопасности и интеграцию с SIEM-системами. Высокая производительность, поддержка кластеризации и многослойные механизмы защиты делают IPC-1000NF2 эффективным инструментом для крупных организаций, ведомственных структур и дата-центров.
Наличие по запросу