Внимание
Мы работаем в штатном режиме. Наши склады готовы поставлять оборудование клиентам из Российской Федерации несмотря на санкционные запреты ЕС и США. Оборудование в РФ ввозится легально благодаря новому законодательству с параллельным импортом. Звоните и уточняйте! Информация актуальна на 07.11.26В связи с участившимися случаями недобросовестной конкуренции обращаем ваше внимание, что мы не передаем персональные данные третьим лицам


Поиск по сайту


Предотвращение атак и автоматизация реагирования
AI-решение «Предотвращение атак и автоматизация реагирования» — это интеллектуальная система кибербезопасности, которая автоматически блокирует подозрительную активность, изолирует заражённые устройства, запускает сценарии реагирования и уведомляет специалистов. AI-модули анализируют инциденты, предлагают оптимальные меры по нейтрализации угроз и минимизируют влияние человеческого фактора, обеспечивая круглосуточную защиту корпоративной инфраструктуры.
Преимущества решения
- Мгновенное реагирование на угрозы. Автоматизация позволяет изолировать заражённые устройства и блокировать атаки за секунды.
- Снижение человеческого фактора. AI-модули самостоятельно принимают решения о мерах реагирования, минимизируя ошибки и задержки.
- Обнаружение и нейтрализация новых атак. Поведенческий анализ и интеграция с threat intelligence обеспечивают защиту от zero-day и APT-угроз.
- Экономия ресурсов. Автоматизация рутинных операций снижает нагрузку на специалистов по безопасности.
- Гибкость и масштабируемость. Поддержка сетей любого масштаба, интеграция с существующими системами, адаптация под новые угрозы.
- Прозрачность и аналитика. Сквозной контроль, визуализация инцидентов, отчёты для руководства и регуляторов.
- Соответствие требованиям безопасности. Хранение и обработка данных в РФ, поддержка 152-ФЗ и отраслевых стандартов.
Этапы внедрения ИИ
1
Анализ задачи
Погружаемся в ваши бизнес-процессы, выявляем ключевые требования и цели.
2
Проектирование решения
Разрабатываем архитектуру, подбираем оптимальные технологии и оборудование.
3
Внедрение и настройка
Выполняем поставку, монтаж, интеграцию и тестирование решений под ключ.
4
Сопровождение
Обеспечиваем поддержку, обучение персонала и развитие инфраструктуры.
AI-решение «Предотвращение атак и автоматизация реагирования» объединяет следующие ключевые функции:
- Автоматическое реагирование на инциденты. Система интегрируется с сетевыми устройствами, серверами, рабочими станциями и облачными сервисами. При выявлении подозрительной активности (аномалии в трафике, попытки несанкционированного доступа, распространение вредоносного ПО) AI-модули мгновенно инициируют автоматические сценарии реагирования: блокировка соединений, изоляция устройств, завершение подозрительных процессов, активация дополнительных мер защиты.
- Анализ и корреляция инцидентов. AI-алгоритмы анализируют логи, события безопасности, поведение пользователей и устройств, выявляют взаимосвязанные инциденты, строят цепочки атак и определяют их приоритет. Система использует машинное обучение для распознавания новых типов атак и автоматического выбора оптимальных мер реагирования.
- Оркестрация и автоматизация процессов (SOAR). Решение поддерживает создание и запуск сложных сценариев реагирования: уведомление специалистов, автоматическое открытие тикетов, запуск скриптов восстановления, взаимодействие с внешними системами (DLP, SIEM, EDR, антивирусы). Все действия фиксируются для аудита и формирования отчётности.
- Интеграция с threat intelligence. Система подключается к внешним источникам индикаторов компрометации (IoC), обновляет базы угроз, что позволяет своевременно реагировать на новые атаки и минимизировать время между обнаружением и нейтрализацией.
- BI-аналитика и отчётность. Встроенные дашборды и отчёты позволяют отслеживать эффективность реагирования, анализировать динамику инцидентов, выявлять уязвимые зоны и формировать отчётность для руководства и регуляторов.
Программное обеспечение
| Категория | Примеры решений | Описание и функциональность |
|---|---|---|
| Предотвращение утечек данных (DLP) | Solar Dozor | Платформа для предотвращения утечек данных и автоматизации реагирования на инциденты, интеграция с корпоративными системами безопасности. |
| Оркестрация и автоматизация реагирования (SOAR) | R-Vision SOAR | Российская система оркестрации и автоматизации реагирования, поддерживает гибкое создание сценариев, интеграцию с SIEM, DLP, EDR, антивирусами. |
| Комплексная защита и реагирование | Киберпротект | Комплексное решение для предотвращения атак, автоматической изоляции устройств, блокировки вредоносной активности и восстановления после инцидентов. |
| AI/ML-библиотеки | Python (scikit-learn, PyTorch, TensorFlow) | Используются для создания кастомных AI-моделей анализа инцидентов. |
| BI и аналитика | Power BI, Tableau | Платформы для визуализации эффективности реагирования и анализа инцидентов. |
| Интеграция | API и SDK | Интеграция с корпоративными и облачными системами безопасности. |
Подходящее серверное оборудование
| Компонент | Характеристики | Назначение |
|---|---|---|
| CPU | 2-4× Intel Xeon / AMD EPYC | Параллельная обработка больших объёмов данных и выполнение вычислений |
| GPU | 2–4× NVIDIA A100 / RTX 4090 или отечественные аналоги | Ускорение обучения и инференса моделей машинного обучения |
| RAM | 256–1024 ГБ DDR4/DDR5 | Обработка и хранение больших объёмов данных, кэширование моделей |
| Хранилище | 10–40 ТБ NVMe SSD | Быстрая работа с моделями, логами и датасетами |
| Сеть | 10–25 Гбит/с Ethernet | Интеграция с внешними и облачными сервисами, передача данных |
| Обработка данных | Edge-серверы и IPC для локальной обработки данных на филиалах и объектах | |
| Хранение | NAS/SAN для хранения логов, профилей поведения, аналитики | |
| Сетевые решения | Высокоскоростные коммутаторы, защищённые каналы связи, поддержка облачных и гибридных архитектур |
Примеры серверов для данного решения


Артикул: SYS-751GE-TNRT
DP rackmount tower 4-GPU workstation with closed-loop liquid cooling
Форм-фактор:
Tower
CPU:
Intel Xeon Scalable Gen4
HDD:
8x 2.5" NVMe/SAS/SATA
Блок питания:
2200W

Артикул: AS-4124GS-TNR+
DP AMD, Dual-Root System with 8 GPUs
Форм-фактор:
4U
CPU:
AMD EPYC 7002
HDD:
24x 2.5" SATA/NVMe
Блок питания:
2200W
939 399 ₽
за 1 шт
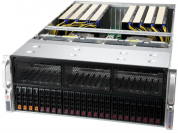
Артикул: AS-4125GS-TNRT
GPU сервер Supermicro AS-4125GS-TNRT. Система DP AMD 4U с поддержкой до 8 графических процессоров PCIe с прямым подключением
Форм-фактор:
4U
CPU:
AMD EPYC 9004
HDD:
2x 2.5" SATA, 8x 2.5" NVMe
Блок питания:
2200W
Архитектура решения
1. Сбор и интеграция данных. Логи сетевого трафика, события безопасности, данные о поведении пользователей, интеграция с SIEM, DLP, EDR, UEBA.
2. AI-ядро. Модули анализа инцидентов, выявления угроз, автоматизации реагирования, корреляции событий и построения сценариев SOAR.
3. Интеграция. API для обмена с корпоративными и облачными системами, SIEM, DLP, EDR, SOAR, threat intelligence, BI-платформами.
4. BI-аналитика. Дашборды по инцидентам, отчёты по эффективности реагирования, анализ трендов и уязвимостей.
5. Безопасность. Шифрование данных, аудит, хранение информации в РФ, поддержка 152-ФЗ.
Пример конфигурации для корпоративной сети с 5000 пользователей и 100 серверов
| Компонент | Модель / Спецификация | Кол-во |
|---|---|---|
| Сервер | Supermicro GPU A+ Server AS -4124GS-TNR+ | 1 |
| CPU | AMD EPYC 7003 | 2 |
| GPU | NVIDIA A100 | 2 |
| RAM | DDR4 ECC | 512 ГБ |
| SSD | 10 ТБ SSD | 2 |
| Сеть | 25 Гбит/с Ethernet | |
| ПО | Solar Dozor, R-Vision SOAR, Киберпротект, интеграция с SIEM и BI | |
| Дополнительные устройства | Edge-контроллеры для локального анализа трафика на филиалах BI-панель для мониторинга и анализа реагирования |
Внедрение: 3–6 месяцев, поэтапно (от пилота до полного запуска).

Артикул: -
Форм-фактор:
4U
CPU:
AMD EPYC 7002
HDD:
24x 2.5" SAS/SATA
Блок питания:
2200W
Корпус (размеры):
Высота: 178 мм, Глубина: 737 мм, Ширина: 437 мм
Артикул: AS-4124GS-TNR+
DP AMD, Dual-Root System with 8 GPUs
Форм-фактор:
4U
CPU:
AMD EPYC 7002
HDD:
24x 2.5" SATA/NVMe
Блок питания:
2200W
939 399 ₽
за 1 шт
Кто уже применяет такие решения в России
В России интеллектуальные системы предотвращения атак и автоматизации реагирования внедряются в банках, телеком-компаниях, государственных органах, энергетических и промышленных холдингах. Solar Dozor используется для предотвращения утечек и автоматизации реагирования в крупнейших банках, госкорпорациях и федеральных ведомствах. R-Vision SOAR внедряется в энергетических компаниях, транспортных холдингах и государственных структурах для оркестрации реагирования, интеграции с SIEM и автоматизации расследования инцидентов.
Киберпротект применяется в государственных и корпоративных инфраструктурах для изоляции устройств, блокировки вредоносной активности и восстановления после атак. Внедрение подобных решений поддерживается национальными программами по обеспечению киберустойчивости, цифровой трансформации и соответствию требованиям регуляторов.