Внимание
Мы работаем в штатном режиме. Наши склады готовы поставлять оборудование клиентам из Российской Федерации несмотря на санкционные запреты ЕС и США. Оборудование в РФ ввозится легально благодаря новому законодательству с параллельным импортом. Звоните и уточняйте! Информация актуальна на 07.11.26В связи с участившимися случаями недобросовестной конкуренции обращаем ваше внимание, что мы не передаем персональные данные третьим лицам


Поиск по сайту


Выявление угроз и вредоносной активности
AI-решение «Выявление угроз и вредоносной активности» — это комплексная система кибербезопасности, использующая машинное обучение и искусственный интеллект для анализа сетевого трафика, логов и поведения пользователей. Решение предназначено для обнаружения вредоносных программ, фишинга, командных серверов и сложных атак (APT), включая ранее неизвестные угрозы (zero-day). Система минимизирует время реагирования на инциденты и снижает нагрузку на специалистов по безопасности.
Преимущества решения
- Раннее выявление сложных и новых угроз. AI-модули обнаруживают атаки до их развития и минимизируют ущерб.
- Снижение времени реагирования. Автоматизация уведомлений и реагирования ускоряет нейтрализацию инцидентов.
- Обнаружение zero-day и APT-атак. Поведенческие модели и UEBA позволяют выявлять ранее неизвестные сценарии.
- Снижение нагрузки на специалистов. Автоматизация рутинных задач, корреляция событий и генерация отчётов.
- Гибкость и масштабируемость. Поддержка сетей любого масштаба, интеграция с существующими системами, адаптация под новые угрозы.
- Прозрачность и аналитика. Сквозной контроль, визуализация инцидентов, отчёты для руководства и регуляторов.
- Соответствие требованиям безопасности. Хранение и обработка данных в РФ, поддержка 152-ФЗ и отраслевых стандартов.
Этапы внедрения ИИ
1
Анализ задачи
Погружаемся в ваши бизнес-процессы, выявляем ключевые требования и цели.
2
Проектирование решения
Разрабатываем архитектуру, подбираем оптимальные технологии и оборудование.
3
Внедрение и настройка
Выполняем поставку, монтаж, интеграцию и тестирование решений под ключ.
4
Сопровождение
Обеспечиваем поддержку, обучение персонала и развитие инфраструктуры.
AI-решение «Выявление угроз и вредоносной активности» объединяет следующие ключевые функции:
- Сбор и агрегация данных. Система интегрируется с сетевыми устройствами, серверами, рабочими станциями, почтовыми шлюзами и облачными сервисами. В реальном времени собираются логи сетевого трафика, события безопасности, данные о поведении пользователей и процессы на конечных точках.
- AI-обработка и анализ. Модули машинного обучения анализируют трафик, выявляют аномалии, подозрительные соединения, нетипичные действия пользователей и процессы, характерные для вредоносной активности. Используются алгоритмы для обнаружения фишинга, командных серверов, lateral movement, атак на основе эксплойтов и сложных APT-кампаний.
- Обнаружение новых и неизвестных угроз. Система не ограничивается сигнатурным анализом: применяются поведенческие модели, методы UEBA (User and Entity Behavior Analytics), корреляция событий и автоматическая классификация угроз. Это позволяет выявлять zero-day-атаки, ранее неизвестные вредоносные программы и сложные сценарии атак.
- Автоматизация реагирования. При обнаружении угрозы система автоматически уведомляет специалистов, может изолировать заражённые устройства, блокировать подозрительные соединения, запускать сценарии реагирования (SOAR) и формировать отчёты для руководства.
- BI-аналитика и отчётность. Встроенные дашборды и отчёты позволяют отслеживать динамику угроз, анализировать эффективность защиты, выявлять уязвимые зоны и формировать отчётность для регуляторов и руководства.
- Интеграция с внешними источниками. Решение поддерживает интеграцию с внешними источниками threat intelligence и глобальными базами индикаторов компрометации (IoC), что позволяет своевременно реагировать на новые угрозы.
Программное обеспечение
| Категория | Примеры решений | Описание и функциональность |
|---|---|---|
| Анализ сетевого трафика и обнаружение угроз | Group-IB Threat Detection System | Платформа для анализа сетевого трафика, обнаружения вредоносных программ, фишинга, APT-атак и командных серверов. |
| Мониторинг и корреляция событий | Solar JSOC | Российская платформа для мониторинга, корреляции событий, анализа поведения и автоматизации реагирования на инциденты. |
| Сбор и анализ логов, выявление угроз | Positive Technologies MaxPatrol SIEM | Система для сбора и анализа логов, выявления угроз на основе машинного обучения, интеграции с UEBA и SOAR. |
| Дополнительные решения по безопасности | R-Vision UEBA, Solar Dozor, Киберпротект | Решения для анализа поведения пользователей, предотвращения утечек информации и автоматизации реагирования на инциденты. |
| AI/ML-библиотеки | Python (scikit-learn, PyTorch, TensorFlow) | Инструменты для разработки кастомных моделей анализа сетевого трафика и поведения пользователей. |
| BI и аналитика | Power BI, Tableau, отечественные платформы | Платформы для визуализации инцидентов безопасности и оценки эффективности защиты. |
Подходящее серверное оборудование
| Компонент | Характеристики | Назначение |
|---|---|---|
| CPU | 2-4× Intel Xeon / AMD EPYC | Параллельная обработка больших объёмов данных и выполнение вычислений |
| GPU | 2–4× NVIDIA A100 / RTX 4090 или отечественные аналоги | Ускорение обучения и инференса моделей машинного обучения |
| RAM | 256–1024 ГБ DDR4/DDR5 | Обработка и хранение больших объёмов данных, кэширование моделей |
| Хранилище | 10–40 ТБ NVMe SSD | Быстрая работа с моделями, логами и датасетами |
| Сеть | 10–25 Гбит/с Ethernet | Интеграция с внешними и облачными сервисами, передача данных |
| Обработка данных | Edge-серверы и IPC для локальной обработки данных на филиалах и объектах | |
| Хранение | NAS/SAN для хранения логов, видеоархива, индикаторов и аналитики | |
| Сетевые решения | Высокоскоростные коммутаторы, защищённые каналы связи, поддержка облачных и гибридных архитектур |
Примеры серверов для данного решения
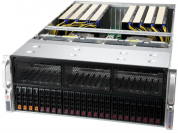

Артикул: AS-4125GS-TNRT
GPU сервер Supermicro AS-4125GS-TNRT. Система DP AMD 4U с поддержкой до 8 графических процессоров PCIe с прямым подключением
Форм-фактор:
4U
CPU:
AMD EPYC 9004
HDD:
2x 2.5" SATA, 8x 2.5" NVMe
Блок питания:
2200W

Артикул: AS-4124GS-TNR+
DP AMD, Dual-Root System with 8 GPUs
Форм-фактор:
4U
CPU:
AMD EPYC 7002
HDD:
24x 2.5" SATA/NVMe
Блок питания:
2200W
939 399 ₽
за 1 шт

Артикул: SYS-751GE-TNRT
DP rackmount tower 4-GPU workstation with closed-loop liquid cooling
Форм-фактор:
Tower
CPU:
Intel Xeon Scalable Gen4
HDD:
8x 2.5" NVMe/SAS/SATA
Блок питания:
2200W
Архитектура решения
1. Сбор и интеграция данных. Логи сетевого трафика, события безопасности, данные о поведении пользователей, интеграция с SIEM, DLP, EDR, UEBA.
2. AI-ядро. Модули анализа трафика, поведения, корреляции событий, выявления аномалий и неизвестных угроз.
3. Интеграция. API для обмена с корпоративными и облачными системами, SOAR, threat intelligence, BI-платформами.
4. BI-аналитика. Дашборды по инцидентам, отчёты по эффективности защиты, анализ трендов и уязвимостей.
5. Безопасность. Шифрование данных, аудит, хранение информации в РФ, поддержка 152-ФЗ.
Пример конфигурации для корпоративной сети с 5000 рабочих станций и 100 серверов
| Компонент | Модель / Спецификация | Кол-во |
|---|---|---|
| Сервер | Supermicro GPU A+ Server AS -4124GS-TNR+ | 1 |
| CPU | AMD EPYC 7003 | 2 |
| GPU | NVIDIA A100 | 2 |
| RAM | DDR4 ECC | 512 ГБ |
| SSD | 10 ТБ SSD | 2 |
| Сеть | 25 Гбит/с Ethernet | |
| ПО | Group-IB Threat Detection System, MaxPatrol SIEM, Solar JSOC, интеграция с DLP и BI | |
| Дополнительные устройства | Edge-контроллеры для локального анализа поведения на филиалах BI-панель для мониторинга и анализа инцидентов |
Внедрение: 3–6 месяцев, поэтапно (от пилота до полного запуска).

Артикул: -
Форм-фактор:
4U
CPU:
AMD EPYC 7002
HDD:
24x 2.5" SAS/SATA
Блок питания:
2200W
Корпус (размеры):
Высота: 178 мм, Глубина: 737 мм, Ширина: 437 мм
Артикул: AS-4124GS-TNR+
DP AMD, Dual-Root System with 8 GPUs
Форм-фактор:
4U
CPU:
AMD EPYC 7002
HDD:
24x 2.5" SATA/NVMe
Блок питания:
2200W
939 399 ₽
за 1 шт
Кто уже применяет такие решения в России
В России AI-решения для выявления угроз и вредоносной активности активно внедряются в банках, телеком-компаниях, государственных органах, энергетических и промышленных холдингах. Платформа Group-IB Threat Detection System используется для мониторинга сетевого трафика и выявления сложных атак в крупнейших банках и телеком-операторах. Solar JSOC обеспечивает централизованный мониторинг и реагирование на инциденты в федеральных министерствах, госкорпорациях и крупных промышленных предприятиях. Positive Technologies MaxPatrol SIEM интегрирован в инфраструктуру энергетических компаний, транспортных холдингов и государственных ведомств для выявления APT-атак, фишинга и вредоносных программ.
Российские банки используют UEBA и SOAR-модули для анализа поведения сотрудников и автоматизации реагирования на инциденты, а также интегрируют решения с BI для формирования отчётности и анализа эффективности защиты. Такие системы становятся стандартом для обеспечения киберустойчивости, соответствия требованиям регуляторов и минимизации рисков цифровых атак.